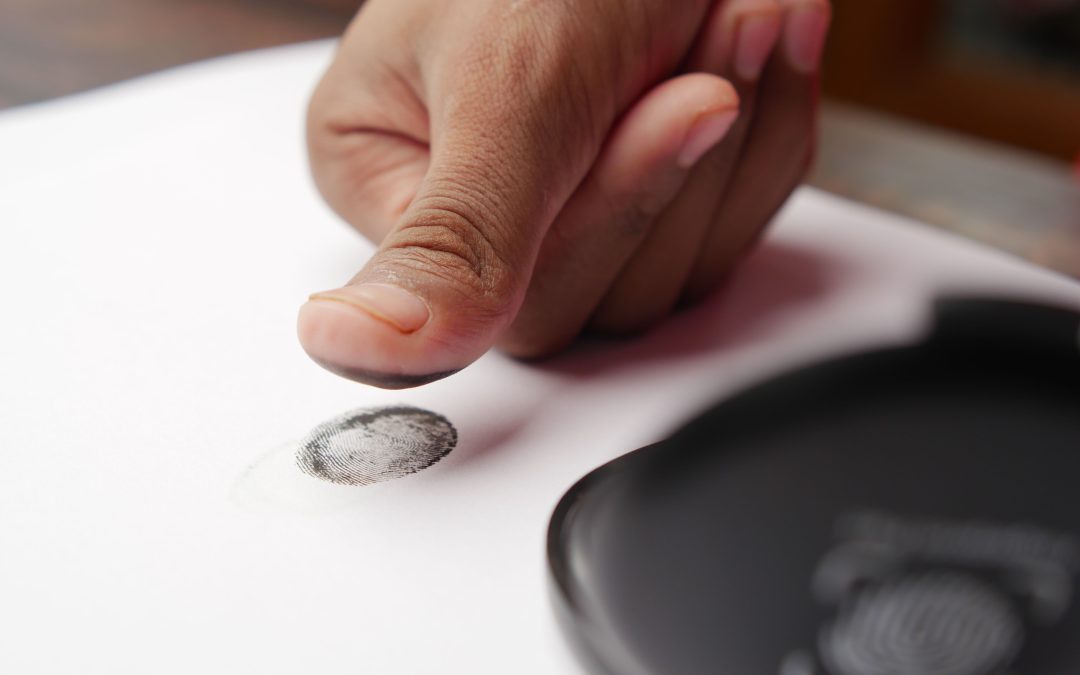
Pernah menonton film kriminal yang menampilkan penyidik menemukan bukti kejahatan dari laptop atau HP? Terkadang, satu file, riwayat aktivitas, atau percakapan digital dapat membantu mengungkap apa yang sebenarnya terjadi.
Teknologi yang digunakan dalam proses tersebut dikenal sebagai digital forensik.
Digital forensik adalah bidang ilmu yang mempelajari cara menemukan, mengumpulkan, memeriksa, dan menganalisis bukti digital secara sistematis. Bukti tersebut dapat berasal dari komputer, smartphone, perangkat penyimpanan, maupun sistem digital lainnya.
Menariknya, kemampuan ini tidak hanya digunakan oleh kepolisian. Perusahaan teknologi, lembaga pemerintahan, dan organisasi keamanan siber juga membutuhkan tenaga profesional yang memahami forensik komputer.
Lalu, bagaimana cara kerjanya? Apakah file yang sudah dihapus masih bisa ditemukan? Dan bagaimana cara mempelajari bidang ini?
Apa Itu Digital Forensik?
Digital forensik merupakan cabang ilmu komputer yang berfokus pada pemeriksaan data elektronik untuk membantu menjelaskan suatu peristiwa atau insiden.
Menurut National Institute of Standards and Technology (NIST), digital forensik mencakup proses identifikasi, pengumpulan, pemeriksaan, dan analisis data dengan tetap menjaga keutuhan bukti.
Bayangkan sebuah perusahaan mengalami kebocoran dokumen penting. Tim keamanan menemukan bahwa salah satu komputer pernah mengakses dan menyalin dokumen tersebut.
Melalui pemeriksaan digital forensik, investigator dapat menelusuri aktivitas perangkat, waktu akses file, serta kemungkinan penggunaan media penyimpanan eksternal.
Hasilnya membantu menyusun kronologi kejadian berdasarkan bukti yang ditemukan.
Namun, hasil pemeriksaan tetap harus dianalisis bersama informasi lain. Aktivitas pada perangkat tidak otomatis membuktikan siapa pelaku sebenarnya.
Bagaimana Digital Forensik Menemukan Bukti dari Laptop dan HP?
Laptop dan smartphone menyimpan berbagai informasi mengenai aktivitas pengguna. Sebagian informasi tersebut dapat menjadi petunjuk ketika terjadi insiden keamanan.
Bukti digital tidak selalu berupa foto atau dokumen. Catatan aktivitas sistem juga bisa memberikan informasi penting.
Beberapa jenis bukti yang dapat diperiksa antara lain:
-
Riwayat browser: Informasi mengenai aktivitas penelusuran atau kunjungan website.
-
Metadata file: Data tambahan seperti waktu pembuatan, perubahan, atau karakteristik dokumen.
-
Log sistem: Catatan aktivitas perangkat, aplikasi, dan kejadian tertentu.
-
File yang terhapus: Data yang mungkin masih dapat dipulihkan dalam kondisi tertentu.
-
Percakapan digital: Informasi komunikasi yang diperoleh melalui prosedur dan kewenangan yang sah.
-
Data lokasi: Informasi lokasi yang tersedia pada perangkat atau layanan terkait.
Tidak semua informasi tersebut selalu bisa ditemukan. Enkripsi, pengaturan privasi, kondisi perangkat, dan penggunaan sistem dapat memengaruhi hasil pemeriksaan.
Karena itu, investigator harus memahami teknologi sekaligus keterbatasan metode yang digunakan.
Tahapan Pemeriksaan dalam Digital Forensik
Proses digital forensik tidak dilakukan dengan sekadar membuka laptop kemudian mencari file mencurigakan.
Terdapat prosedur yang perlu diikuti agar bukti tidak berubah dan hasil pemeriksaan dapat dipertanggungjawabkan.
Berikut empat tahapan utama yang dijelaskan dalam panduan NIST SP 800-86.
1. Collection atau Pengumpulan Bukti
Investigator mengidentifikasi sumber data yang relevan, seperti laptop, HP, hard disk, atau catatan sistem.
Pengumpulan dilakukan melalui prosedur yang sesuai untuk menjaga kondisi bukti dan memenuhi ketentuan hukum.
2. Examination atau Pemeriksaan
Data yang diperoleh diperiksa menggunakan metode dan perangkat lunak forensik.
Dalam tahap ini, investigator mencari informasi yang berhubungan dengan kejadian, misalnya aktivitas file atau catatan akses sistem.
3. Analysis atau Analisis
Temuan dari berbagai sumber dibandingkan untuk memahami hubungan antarkejadian.
Sebagai contoh, waktu akses dokumen dapat dibandingkan dengan catatan penggunaan perangkat.
4. Reporting atau Pelaporan
Hasil pemeriksaan disusun menjadi laporan yang menjelaskan metode, bukti, temuan, keterbatasan, serta interpretasi hasil analisis.
Dokumentasi diperlukan agar proses investigasi dapat ditinjau kembali.
Apakah File yang Sudah Dihapus Bisa Ditemukan?
Salah satu pertanyaan menarik tentang forensik komputer adalah apakah data yang sudah dihapus benar-benar hilang.
Jawabannya: terkadang masih bisa dipulihkan, tetapi tidak selalu.
Ketika pengguna menghapus file, sistem penyimpanan mungkin belum langsung menghilangkan seluruh isi data. Dalam kondisi tertentu, sebagian informasi masih dapat ditemukan menggunakan teknik forensik.
Namun, keberhasilannya bergantung pada jenis perangkat, sistem file, penggunaan enkripsi, serta apakah data lama sudah tertimpa.
Pada penyimpanan modern, mekanisme seperti TRIM juga dapat membuat pemulihan data menjadi lebih sulit atau tidak memungkinkan.
Karena itu, anggapan bahwa semua file terhapus pasti bisa dikembalikan merupakan pemahaman yang keliru.
Contoh Penerapan Digital Forensik dalam Kehidupan Nyata
Digital forensik memiliki banyak penerapan, termasuk di luar kasus kriminal.
1. Investigasi Penipuan Online
Bukti komunikasi, dokumen transaksi, dan catatan aktivitas digital dapat membantu penyelidikan dugaan penipuan.
2. Pemeriksaan Serangan Siber
Ketika server perusahaan diserang, tim forensik dapat menganalisis log untuk memahami bagaimana serangan terjadi.
3. Investigasi Kebocoran Data
Perusahaan dapat memeriksa aktivitas sistem untuk mencari sumber kebocoran informasi dan mengevaluasi kelemahan keamanan.
4. Pemeriksaan Perangkat Digital
Laptop atau smartphone dapat diperiksa untuk menemukan informasi yang relevan dengan suatu perkara berdasarkan prosedur yang sah.
5. Penanganan Insiden Perusahaan
Digital forensik juga membantu organisasi memahami penyebab insiden dan menentukan langkah pencegahan.
Seluruh pemeriksaan tersebut harus memperhatikan privasi, kewenangan akses, dan ketentuan hukum yang berlaku.
Apakah Digital Forensik Sama dengan Hacking?
Digital forensik dan hacking sering dianggap sama karena keduanya berkaitan dengan komputer dan keamanan siber.
Padahal, fokusnya berbeda.
| Aspek | Digital Forensik | Ethical Hacking |
|---|---|---|
| Tujuan | Menganalisis bukti dan kejadian | Menguji keamanan sistem |
| Aktivitas | Pemeriksaan data dan log | Pengujian celah keamanan |
| Hasil | Temuan investigasi dan laporan | Temuan kerentanan dan rekomendasi |
| Fokus | Memahami apa yang terjadi | Menemukan kelemahan sebelum disalahgunakan |
Keduanya dapat menjadi bagian dari bidang cybersecurity, tetapi membutuhkan pendekatan dan keterampilan yang berbeda.
Bagaimana Cara Memulai Karier Digital Forensik?
Bagi siswa SMA/SMK yang menyukai teknologi, investigasi, dan pemecahan masalah, digital forensik bisa menjadi bidang yang menarik untuk dipelajari.
Kamu tidak harus langsung menguasai seluruh teknik investigasi digital.
Mulailah dengan membangun kemampuan dasar berikut.
1. Memahami Sistem Operasi
Pelajari cara kerja Windows, Linux, dan Android, termasuk struktur file serta pengelolaan data.
2. Mempelajari Jaringan Komputer
Pahami bagaimana perangkat saling berkomunikasi, menggunakan alamat IP, dan bertukar informasi.
3. Belajar Dasar Pemrograman
Bahasa pemrograman seperti Python dapat membantu mengolah data dan mengotomatisasi tugas analisis sederhana.
4. Mengenal Keamanan Siber
Pelajari konsep malware, autentikasi, keamanan informasi, serta berbagai risiko serangan digital.
5. Melakukan Praktik Secara Etis
Gunakan perangkat sendiri, data simulasi, atau laboratorium pembelajaran yang memang mengizinkan aktivitas pemeriksaan.
Hindari mengakses perangkat maupun akun orang lain tanpa izin.
Apakah Jurusan Informatika Cocok untuk Belajar Digital Forensik?
Jurusan Informatika merupakan salah satu jalur pendidikan yang relevan untuk mempelajari teknologi di balik investigasi digital.
Mahasiswa Informatika dapat membangun pemahaman mengenai sistem operasi, jaringan komputer, pemrograman, basis data, dan keamanan informasi.
Kemampuan tersebut menjadi fondasi penting sebelum mendalami teknik digital forensik yang lebih khusus.
Bagi kamu yang sedang mencari jurusan kuliah di Yogyakarta, Program Studi Informatika Universitas Alma Ata dapat menjadi salah satu pilihan untuk mengenal pendidikan di bidang teknologi informasi.
Melalui pembelajaran Informatika, mahasiswa dapat mengembangkan kemampuan berpikir komputasional, analisis sistem, dan pemecahan masalah berbasis teknologi.
Kamu juga dapat mengunjungi website resmi Informatika Universitas Alma Ata untuk mengenal profil program studi, kurikulum, fasilitas laboratorium, serta kegiatan akademik mahasiswa.
Perlu dipahami bahwa karier digital forensik membutuhkan pendalaman khusus. Selain pendidikan formal, pengalaman praktik, pelatihan, dan penguasaan metode investigasi digital juga berperan penting.
Digital Forensik, Pilihan Karier bagi Kamu yang Suka Investigasi Teknologi
Digital forensik adalah bidang yang menggabungkan teknologi komputer, kemampuan analisis, dan proses investigasi untuk menemukan serta memahami bukti elektronik.
Mulai dari pemeriksaan laptop dan smartphone hingga investigasi serangan siber, keahlian ini membantu berbagai organisasi memahami kejadian berdasarkan informasi yang dapat diperiksa.
Jika kamu tertarik dengan teknologi, suka mencari penyebab masalah, dan penasaran bagaimana suatu kejadian dapat ditelusuri melalui data, digital forensik layak menjadi salah satu pilihan kariermu.
Langkah awalnya bisa dimulai dengan mempelajari dasar-dasar Informatika dan mengenali peluang profesi di bidang teknologi.
Yuk, jelajahi Program Studi Informatika Universitas Alma Ata dan temukan berbagai informasi mengenai pendidikan serta peluang pengembangan karier di dunia Informatika!
Recent Comments